Η Tailscale, η εταιρεία πίσω από τη δημοφιλή πλατφόρμα ιδιωτικής δικτύωσης mesh, διέθεσε διορθώσεις για αρκετές αδυναμίες. Οι πιο σημαντικές είναι οι ευπάθειες Tailscale SSH, που θα μπορούσαν να επιτρέψουν σε έναν επιτιθέμενο με ήδη παραβιασμένη συσκευή να αποκτήσει περισσότερα δικαιώματα σε άλλα μηχανήματα του ίδιου δικτύου. Οι διορθώσεις περιλαμβάνονται στην έκδοση v1.104.4.
Ευπάθειες Tailscale SSH: τι είναι το Tailscale και πού μπαίνει το SSH
Το Tailscale συνδέει υπολογιστές, κινητά, servers και άλλες συσκευές σε ένα ενιαίο ιδιωτικό δίκτυο, το λεγόμενο «tailnet». Έτσι οι συσκευές επικοινωνούν με ασφάλεια από οπουδήποτε, σαν να βρίσκονται στο ίδιο τοπικό δίκτυο. Η κρυπτογράφηση και η μεταφορά των δεδομένων γίνονται με το πρωτόκολλο WireGuard. Οι χρήστες εγκαθιστούν την εφαρμογή και συνδέονται με υπάρχον λογαριασμό, όπως Google ή Microsoft, χωρίς σύνθετες ρυθμίσεις σε router ή firewall.
Οι οικιακοί χρήστες το χρησιμοποιούν για πρόσβαση σε αρχεία, media servers ή κάμερες ασφαλείας όταν λείπουν από το σπίτι. Οι επιχειρήσεις το αξιοποιούν για ελεγχόμενη πρόσβαση σε εσωτερικούς πόρους χωρίς έκθεση στο δημόσιο διαδίκτυο.
Το Tailscale περιλαμβάνει και ενσωματωμένο SSH server. Αποφασίζει ποιος συνδέεται σε ποιο μηχάνημα με βάση τις ταυτότητες των λογαριασμών και τις πολιτικές πρόσβασης που ορίζουν οι διαχειριστές. Ο server είναι προσβάσιμος μόνο από συσκευές εντός του tailnet.
Το «Tailworm» και η δυνατότητα lateral movement
Στις 23 Οκτωβρίου η ερευνήτρια ασφαλείας Erica Windisch της Cyberdione Labs δημοσίευσε αναφορά για αδυναμίες στο Tailscale SSH και σε άλλες λειτουργίες, τις οποίες ονόμασε συλλογικά «Tailworm».
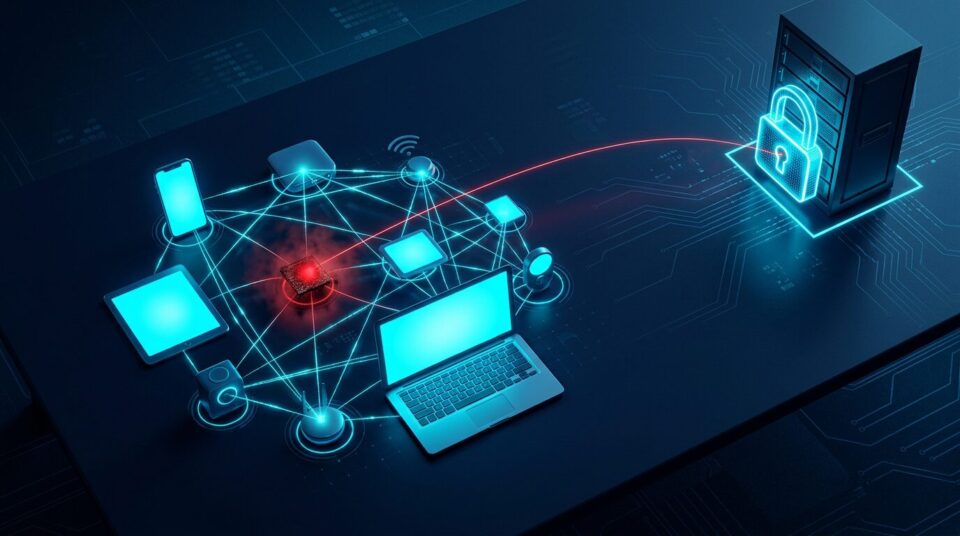
Η εκμετάλλευση προϋποθέτει ότι ο επιτιθέμενος έχει ήδη παραβιάσει μία εγκεκριμένη συσκευή του tailnet. Από εκεί μπορεί να χρησιμοποιήσει το Tailscale SSH και να αποκτήσει έλεγχο επιπέδου root σε άλλους servers, μόνο όμως σε όσους η πολιτική του δικτύου επιτρέπει σε εκείνη τη συσκευή να συνδεθεί. Μπορεί επίσης να υποκλέψει τα κλειδιά εγγραφής νέων συσκευών και να προσθέσει μια κακόβουλη συσκευή που φαίνεται νόμιμη.
Worm ή περιορισμένο lateral movement;
Σύμφωνα με την ερευνήτρια, σε δοκιμές εργαστηρίου η πρόσβαση μπορούσε να εξαπλώνεται αυτόματα από συσκευή σε συσκευή. Η Tailscale αμφισβητεί τον χαρακτηρισμό «worm». Ο Mike Shaver, VP of Engineering της εταιρείας, δήλωσε ότι πρόκειται για lateral movement περιορισμένο στις συνδέσεις που επιτρέπει το αρχείο πολιτικής του tailnet. Όπως είπε, ο επιτιθέμενος μπορούσε να φτάσει μόνο σε μηχανήματα στα οποία η πολιτική επέτρεπε ήδη συνδέσεις SSH.
Τι άλλο διορθώθηκε
Συνολικά η εταιρεία διόρθωσε τέσσερις ευπάθειες. Εκτός από το Tailscale SSH, το πακέτο καλύπτει:
- ένα ελάττωμα στο Conn25, μια λειτουργία app-connector νέας γενιάς που βρίσκεται ακόμη σε φάση προ-παραγωγής και, κατά τον Shaver, θα διορθωθεί πριν από την κυκλοφορία της·
- προβλήματα denial-of-service, που θα επέτρεπαν σε οποιονδήποτε στο διαδίκτυο να καταρρίψει self-hosted υλοποιήσεις του control server του Tailscale ή να εμποδίσει νέες συσκευές να ενταχθούν στο δίκτυο.
Τι διδάσκει το περιστατικό
Η περίπτωση δείχνει ότι ένα ιδιωτικό δίκτυο δεν είναι αυτομάτως ασφαλές αν μία από τις συσκευές του παραβιαστεί. Όσο πιο ευρείες είναι οι πολιτικές πρόσβασης, τόσο περισσότερο μπορεί να κινηθεί ένας εισβολέας. Η διαφωνία για τον όρο «worm» δεν αλλάζει το πρακτικό συμπέρασμα: η αρχή του ελάχιστου προνομίου στις πολιτικές SSH περιορίζει άμεσα την ακτίνα ζημιάς. Το ίδιο ισχύει για τα κλειδιά εγγραφής συσκευών, που πρέπει να αντιμετωπίζονται ως ευαίσθητα διαπιστευτήρια.
Τι πρέπει να κάνετε
- Αναβαθμίστε το Tailscale στην έκδοση v1.104.4 σε όλες τις συσκευές.
- Ελέγξτε τις πολιτικές Tailscale SSH, ώστε η πρόσβαση να περιορίζεται στους χρήστες και στις συσκευές που πραγματικά τη χρειάζονται.
- Ενεργοποιήστε το Check mode του Tailscale SSH για ευαίσθητα συστήματα, ώστε η πρόσβαση να απαιτεί επιπλέον έλεγχο ταυτοποίησης.
- Αν διατηρείτε self-hosted control server, εφαρμόστε άμεσα τη διόρθωση για τα προβλήματα denial-of-service.
- Εξετάστε τη λίστα των συσκευών του tailnet και αφαιρέστε όσες δεν αναγνωρίζετε ή δεν χρησιμοποιείτε πλέον.
Πηγή: Help Net Security